Datenschutz in der Praxis: Videoüberwachung, Tracking, Cloud und Datenpannen
https://bildung.social/@oerinformatik/
https://oer-informatik.de/datenschutz-praxis
Datenschutz, DSGVO, Videoüberwachung, Protokollierung, Tracking, Pseudonymisierung, Auftragsverarbeitung, Cloud, Drittlandübermittlung, Datenpanne, Meldepflicht, Datenschutzkonzept
tl/dr; (ca. 20 min Lesezeit): Die DSGVO-Grundlagen sitzen, aber was heißt das, wenn eine Kamera auf den Hof gerichtet wird, Fahrzeuge per GPS geortet werden, Daten in die Cloud wandern oder eine E-Mail mit Kundendaten beim Falschen landet? Der Artikel zeigt an typischen IT-Situationen, wie Du personenbezogene Daten erkennst, Videoüberwachung datenschutzgerecht planst, Protokollierung, E-Mail-Filter und Tracking einordnest, Anonymisierung und Pseudonymisierung einsetzt, Cloud-Dienste mit Auftragsverarbeitungsvertrag und Drittlandregeln auswählst, bei einer Datenpanne richtig reagierst und Datenschutz schon bei der Einführung eines Systems mitdenkst [AI-Assisted]. (Zuletzt geändert am 28.10.2026)
Dieser Artikel baut auf der Kann-Liste des Artikels Datenschutz nach DSGVO: Begriffe, Grundsätze, Rechtsgrundlagen und Betroffenenrechte auf. Passend dazu gibt es Übungsaufgaben zum Datenschutz in der Praxis.
Schon fit in diesem Thema? Nutze die Kann-Liste und die Leitfragen unter dem Artikel als Checkliste, ob Du die relevanten Kompetenzen bereits hast.
Als Grundlagen kann ich nach Durchlesen des Artikels…
… in einer Situation erkennen, welche Daten personenbezogen sind (z. B. Kamerabilder, Kennzeichen, IP-Adressen, Mitarbeiter-IDs).
… Zwecke einer Videoüberwachung angeben und Pflichten beim Betrieb von Kameras mit Aufzeichnung beschreiben.
… besondere Anforderungen an den Datenschutz bei der Protokollierung beschreiben.
… erklären, was eine Auftragsverarbeitung ist, und Sofortmaßnahmen nach einer Datenpanne nennen.
Darüber hinaus kann ich als Kernwissen für alle Fachrichtungen…
… die Zulässigkeit einer Videoüberwachung bewerten und zu Konfigurationen (Schwenkbereich, Ton, Speicherdauer, Verpixelung) begründet Stellung nehmen.
… Löschfristen, Persönlichkeitsrecht und Zweckbindung am Beispiel einer Videoüberwachung erläutern.
… beschreiben, unter welcher Bedingung E-Mails auf unerwünschte Inhalte geprüft werden dürfen.
… Tracking von Fahrzeugen, Laufwegen und Personenströmen datenschutzrechtlich einordnen und Schutzmaßnahmen nennen.
… Anonymisierung und Pseudonymisierung erklären und begründen, warum getrennte Datenbestände den Datenschutz verbessern.
… Voraussetzungen und Risiken der Speicherung personenbezogener Daten in der Cloud erläutern, Inhalte eines AV-Vertrags und TOM von Cloud-Anbietern nennen.
… nach einer Datenpanne Meldewege, Fristen und Kriterien für die Benachrichtigung Betroffener erläutern.
… Datenschutzmaßnahmen bei der Einführung eines IT-Systems erläutern.
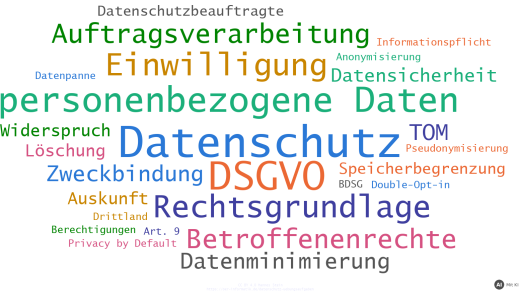
Die Mindmap zeigt, welche Praxisfälle der Artikel behandelt und wie sie mit dem allgemeinen Prüfschema zusammenhängen:

So gehst Du an einen Datenschutzfall heran
Ob Kamera, Ortungssystem oder Cloud-Speicher: Die Prüfung folgt immer demselben Muster, das der Artikel Datenschutz nach DSGVO im Detail erklärt:
- Personenbezug: Werden Informationen über identifizierte oder identifizierbare Menschen verarbeitet? Wenn nicht, gilt die DSGVO nicht.
- Rechtsgrundlage: Auf welcher Grundlage nach Art. 6 DSGVO ist die Verarbeitung erlaubt (Vertrag, rechtliche Pflicht, berechtigtes Interesse, Einwilligung …)?
- Grundsätze nach Art. 5: Zweckbindung, Datenminimierung, Speicherbegrenzung, Transparenz, Integrität und Vertraulichkeit …
- Technische und organisatorische Maßnahmen (TOM, Art. 32): Wie werden die Daten geschützt?
- Dokumentation und Beteiligte: Verzeichnis der Verarbeitungstätigkeiten, ggf. Datenschutz-Folgenabschätzung, Datenschutzbeauftragte*r, bei Beschäftigtendaten der Betriebs- bzw. Personalrat.
Personenbezogen oder nicht?
Personenbezogen sind nicht nur Name und Anschrift, sondern alle Angaben, über die ein Mensch direkt oder indirekt identifiziert werden kann:
| personenbezogen | Begründung |
|---|---|
| Videobild einer Person | Gesicht, Kleidung, Ort und Zeit machen sie erkennbar. |
| Kfz-Kennzeichen | über das Fahrzeugregister einer Halterin bzw. einem Halter zuordenbar |
| IP-Adresse beim Aufruf einer Website | Der Webserver muss sie verarbeiten, um die Seite auszuliefern; über den Provider ist der Anschluss zuordenbar. |
| Mitarbeiter-ID in einem Zutrittsprotokoll | Die ID ist ein Pseudonym: Über die Personaldatenbank lässt sie sich einer Person zuordnen. Pseudonyme Daten bleiben personenbezogen. |
| GPS-Position eines Dienstwagens | Über den Fahrtenplan ist bekannt, wer gefahren ist. |
Nicht personenbezogen sind dagegen Messwerte ohne Bezug zu Menschen (Temperatur im Serverraum, Füllstand eines Lagers) und wirklich anonyme Daten, z. B. ein Sensor, der nur zählt, wie viele Menschen in welche Richtung gehen, ohne Bilder zu speichern oder Personen zu unterscheiden.
Videoüberwachung
Zwecke und Rechtsgrundlage
Typische Zwecke einer Videoüberwachung sind: Wahrnehmung des Hausrechts, Schutz vor Einbruch, Diebstahl und Vandalismus, Verhinderung unbefugten Zutritts, Aufklärung von Straftaten und Sicherung von Beweisen, Vermeidung und Aufklärung von Arbeitsunfällen, Geltendmachung von Schadensersatz, Steuerung von Abläufen (z. B. Lieferverkehr). Der Zweck muss für jede Kamera vorher festgelegt und dokumentiert werden.
Unternehmen stützen eine Videoüberwachung in der Regel auf ihr berechtigtes Interesse (Art. 6 Abs. 1 lit. f DSGVO). Dafür müssen sie abwägen: Ist die Kamera geeignet und erforderlich, gibt es also kein milderes Mittel (bessere Schlösser, Beleuchtung, Wachpersonal)? Überwiegen nicht die Interessen der gefilmten Personen? Öffentliche Stellen stützen sich auf § 4 BDSG (Bund) bzw. das Landesdatenschutzgesetz, in NRW z. B. Schulen und Kommunen auf § 20 DSG NRW. Werden Beschäftigte erfasst, gelten zusätzlich die Regeln des Beschäftigtendatenschutzes, und der Betriebsrat hat ein Mitbestimmungsrecht (§ 87 Abs. 1 Nr. 6 BetrVG). Eine heimliche Dauerüberwachung von Arbeitsplätzen ist unzulässig, ebenso jede Überwachung von Umkleiden, Toiletten, Pausen- und Sozialräumen.
Regeln für Betrieb und Konfiguration
| Thema | Regel |
|---|---|
| Transparenz | Gut sichtbares Hinweisschild vor dem überwachten Bereich mit Kamerasymbol, Verantwortlichem, Zweck, Rechtsgrundlage, Kontakt zur bzw. zum Datenschutzbeauftragten und Speicherdauer; vollständige Informationen nach Art. 13 DSGVO z. B. per Aushang oder Website. |
| Erfassungsbereich | Die Beobachtung endet an der Grundstücksgrenze: keine Gehwege, Straßen oder Nachbargrundstücke. Frei schwenkbare Kameras werden softwareseitig begrenzt. |
| Verpixelung | Bereiche, die nicht erfasst werden dürfen (öffentlicher Weg, Fenster des Nachbarhauses, Kassenbildschirm), werden dauerhaft geschwärzt bzw. verpixelt (Privacy Masking). |
| Ton | Tonaufnahmen sind unzulässig; das unbefugte Aufnehmen des nicht öffentlich gesprochenen Wortes ist sogar strafbar (§ 201 StGB). Eingebaute Mikrofone werden deaktiviert. |
| Speicherdauer | nur so lange wie nötig: Aufzeichnungen werden in der Regel nach 48 bis 72 Stunden automatisch gelöscht (Wochenenden und Feiertage begründen ggf. etwas mehr). Nur Aufnahmen zu einem konkreten Vorfall werden bis zu dessen Klärung gesichert. |
| Zugriff | Nur wenige berechtigte Personen dürfen Aufnahmen ansehen, protokolliert, idealerweise nach dem Vier-Augen-Prinzip; Speicherung verschlüsselt, Kameras in einem eigenen Netz. |
| Dokumentation | Eintrag ins Verzeichnis der Verarbeitungstätigkeiten; bei systematischer umfangreicher Überwachung öffentlich zugänglicher Bereiche eine Datenschutz-Folgenabschätzung (Art. 35 Abs. 3 lit. c DSGVO). |
Drei Begriffe tauchen dabei immer wieder auf:
- Zweckbindung: Die Bilder dürfen nur für den festgelegten Zweck genutzt werden. Wer Kameras zum Schutz vor Einbruch aufstellt, darf damit nicht die Pünktlichkeit der Beschäftigten kontrollieren.
- Löschfristen: Ist der Zweck erfüllt (es ist nichts passiert), müssen die Daten gelöscht werden (Speicherbegrenzung nach Art. 5 Abs. 1 lit. e, Löschpflicht nach Art. 17 DSGVO). Am besten löscht das System automatisch, z. B. als Ringspeicher.
- Persönlichkeitsrecht: Jeder Mensch hat das Recht am eigenen Bild und darf grundsätzlich selbst entscheiden, ob und wie er aufgenommen wird. Eingriffe brauchen eine Rechtsgrundlage und müssen verhältnismäßig sein.
Beispiel Ereignisspeicher: Die Kamera an der Einzugsstelle einer automatischen Paketsortieranlage überschreibt ihre Bilder laufend nach 30 Sekunden. Nur wenn jemand den Not-Halt drückt, sichert die Anlage die letzten Sekunden davor, bis der Vorfall geklärt ist. Weil der Zweck (Arbeitsschutz und Aufklärung von Unfällen) berechtigt ist, im Normalfall fast nichts gespeichert wird und die Speicherung nur im Ereignisfall länger dauert, ist das in der Regel datenschutzgerecht. Beschäftigte müssen informiert werden, und die Bilder dürfen nicht zur Leistungskontrolle genutzt werden.
Protokollierung, E-Mail-Filter und Zugänge am Arbeitsplatz
Protokollierung (Logging) hilft der IT-Sicherheit: Fehler und unerlaubte Aktivitäten werden erkannt und lassen sich Zeiten und Benutzerkonten zuordnen. Weil Protokolle zeigen, wer wann was getan hat, gelten besondere Anforderungen:
- nur protokollieren, was für den festgelegten Zweck (Sicherheit, Fehleranalyse) nötig ist (Datensparsamkeit),
- keine Nutzung zur Leistungs- oder Verhaltenskontrolle (Zweckbindung), es sei denn, das ist ausdrücklich geregelt,
- feste, kurze Speicherfristen und automatisches Löschen,
- Zugriff nur für wenige Berechtigte, Protokolle gegen Veränderung schützen,
- wo möglich pseudonymisieren (z. B. Benutzerkennung durch Kennzahl ersetzen),
- Information der Beschäftigten und Beteiligung des Betriebsrats (Betriebsvereinbarung).
E-Mail-Filter: Spamfilter und Virenscanner prüfen den Inhalt von E-Mails automatisch. Das ist unproblematisch, wenn die E-Mail-Adresse nur dienstlich genutzt werden darf: Dann sind es Geschäftsbriefe des Unternehmens. Ist die private Nutzung erlaubt, ist umstritten, ob der Arbeitgeber dem Fernmeldegeheimnis unterliegt; dann sollte eine Einwilligung der Beschäftigten bzw. eine Betriebsvereinbarung die Prüfung regeln. Die sichere Lösung: private Nutzung untersagen oder klar regeln, Filterung transparent machen, verdächtige Mails in Quarantäne statt sie zu lesen, Administrator*innen öffnen Inhalte nur in geregelten Ausnahmefällen.
Fremde Zugänge: Storniert eine Aushilfe an der Kasse eine Buchung mit der Kennung der Filialleitung oder richtet ein Auszubildender Benutzer mit dem Admin-Konto seiner Ausbilderin ein, ist das ein Verstoß gegen die Informationssicherheit und den Datenschutz: Sie bekommt Zugriff auf Daten, die sie nicht sehen dürfte, und es ist nicht mehr nachvollziehbar, wer was getan hat (Integrität, Rechenschaftspflicht). Lösung: eigene Konten mit passenden Rechten.
Tracking und Sensoren
Viele Systeme der digitalen Vernetzung erzeugen Bewegungsdaten:
- Fahrzeugortung (GPS-Tracking): Positionen und Routen von Dienstwagen sind personenbezogen, weil bekannt ist, wer fährt. Zulässig für Disposition, Diebstahlschutz oder Abrechnung, aber nicht zur Dauerkontrolle der Fahrer*innen; Privatfahrten dürfen nicht oder nur ausgeschaltet erfasst werden. Schutz der Daten: verschlüsselte Übertragung (z. B. VPN, TLS), Benutzer- und Rollenrechte im Portal, sorgfältig ausgewählter Cloud-Anbieter mit AV-Vertrag oder eigener Server, kurze Speicherfristen, Protokollierung der Zugriffe.
- Laufwege in Lager oder Produktion: Wer Laufwege von Beschäftigten aufzeichnet, verarbeitet personenbezogene Daten. Es braucht einen festgelegten Zweck (z. B. Lagerplätze optimieren), eine Rechtsgrundlage bzw. Betriebsvereinbarung, möglichst eine anonymisierte oder pseudonymisierte Erfassung, kurze Speicherung und Information der Beschäftigten. Für die Optimierung von Wegen braucht man meist nicht zu wissen, wer gelaufen ist.
- Personenströme: Ein Sensor, der nur Menschen von Gegenständen unterscheidet und zählt, ohne Personen identifizierbar zu machen, erzeugt anonyme Daten; die DSGVO gilt dann nicht, und die Zählwerte dürfen z. B. an die Stadt für die Verkehrsplanung weitergegeben werden. Speichert er dagegen Bilder oder Gerätekennungen (z. B. WLAN-MAC-Adressen von Smartphones), ist das personenbezogen.
- Web-Tracking: Cookies und vergleichbare Techniken, die nicht für den Betrieb der Website unbedingt erforderlich sind (z. B. Reichweitenmessung, Werbung), brauchen eine Einwilligung (§ 25 TDDDG) und für die anschließende Verarbeitung eine Rechtsgrundlage nach der DSGVO.
Anonymisierung, Pseudonymisierung und getrennte Datenbestände
Wie getrennte Datenbestände, Pseudonyme und zusammengefasste Werte zusammenspielen, zeigt die Grafik am Beispiel einer Wallbox-App:

- Pseudonymisierung: Identifizierende Angaben werden durch Kennzeichen (Pseudonyme) ersetzt; die Zuordnungstabelle wird getrennt und geschützt aufbewahrt. Die Daten bleiben für Auswertungen nutzbar und lassen sich bei Bedarf wieder einer Person zuordnen; sie bleiben personenbezogen.
- Anonymisierung: Der Personenbezug wird so entfernt, dass er sich nicht mehr herstellen lässt (z. B. Aggregation zu Summen, Weglassen, Vergröbern). Anonyme Daten fallen nicht mehr unter die DSGVO.
Werden Nutzungsdaten (z. B. die Ladevorgänge einer Wallbox-App mit Zeitpunkt, Energiemenge und Ladepunkt) und Kundendaten in getrennten Datenbanken gehalten und nur über ein Pseudonym verbunden, ist es schwieriger, umfassende Profile (Tagesablauf, Abwesenheiten, Gewohnheiten) zu bilden. Wer die technischen Daten auswertet, sieht keine Namen; ein Angriff auf eine Datenbank verrät weniger. Das ist Pseudonymisierung und Datenminimierung in der Systemarchitektur (Privacy by Design).
Cloud und Auftragsverarbeitung
Speichert oder verarbeitet ein Dienstleister personenbezogene Daten im Auftrag und nach Weisung eines Unternehmens (Cloud-Speicher, Hosting, Webshop-Plattform, Fernwartung), ist das eine Auftragsverarbeitung (Art. 28 DSGVO). Verantwortlich bleibt das auftraggebende Unternehmen. Es muss den Dienstleister sorgfältig auswählen und einen Vertrag zur Auftragsverarbeitung (AV-Vertrag) schließen. Er regelt u. a.:
- Gegenstand, Dauer, Art und Zweck der Verarbeitung, Art der Daten und Kategorien betroffener Personen,
- Weisungsgebundenheit und Vertraulichkeit der Beschäftigten des Dienstleisters,
- die technischen und organisatorischen Maßnahmen des Dienstleisters,
- Einsatz von Unterauftragnehmern nur mit Genehmigung,
- Unterstützung bei Betroffenenrechten und Datenpannen, Kontrollrechte des Auftraggebers,
- Löschung bzw. Rückgabe der Daten nach Vertragsende,
- Ort der Verarbeitung (Serverstandort).

Typische TOM von Cloud-Anbietern sind Verschlüsselung der Daten bei Übertragung und Speicherung, Zugriffskontrollen mit Mehr-Faktor-Authentifizierung, physischer Schutz der Rechenzentren, Protokollierung, Datensicherung und Redundanz sowie regelmäßige Audits. Nachweise sind Zertifizierungen wie ISO/IEC 27001 oder ein Testat nach dem BSI C5 (Cloud Computing Compliance Criteria Catalogue).
Drittländer: Liegen die Server außerhalb der EU bzw. des EWR oder kann ein Anbieter mit Sitz z. B. in den USA auf die Daten zugreifen, ist das eine Übermittlung in ein Drittland (Art. 44 ff. DSGVO). Sie ist zulässig, wenn die EU-Kommission ein angemessenes Datenschutzniveau festgestellt hat (Angemessenheitsbeschluss) oder geeignete Garantien bestehen, meist Standardvertragsklauseln. Für die USA gilt seit Juli 2023 das EU-US Data Privacy Framework für dort zertifizierte Unternehmen; das Gericht der EU hat es im September 2025 bestätigt, ein Rechtsmittel zum EuGH war anschließend anhängig. Viele Unternehmen bevorzugen daher Anbieter mit Rechenzentren in der EU und verschlüsseln besonders schützenswerte Daten selbst, bevor sie in die Cloud gehen.
Voraussetzungen, damit z. B. die Kundendaten eines Online-Terminbuchungssystems in der Cloud gespeichert werden dürfen, sind also: Rechtsgrundlage für die Verarbeitung selbst, AV-Vertrag, geprüfte TOM des Anbieters, zulässiger Ort der Verarbeitung bzw. Drittlandgarantien, Verschlüsselung (insbesondere von Zahlungsdaten, Passwörtern und besonderen Kategorien nach Art. 9) sowie Löschkonzept und Information der Betroffenen in der Datenschutzerklärung.
Risiken einer extern gehosteten Lösung: Verlust der Datenhoheit (die Daten liegen nicht mehr unter eigener Kontrolle), Abhängigkeit vom Dienstleister (Lock-in, Insolvenz, Preiserhöhung), unbefugter Zugriff durch Beschäftigte des Anbieters oder Behörden im Drittland, Fehlkonfiguration (öffentlich erreichbarer Speicher), Identitätsdiebstahl von Cloud-Konten, unklare Löschung von Kopien und Datensicherungen.
Wenn etwas passiert: die Datenpanne
Eine Verletzung des Schutzes personenbezogener Daten (Datenpanne) liegt vor, wenn Daten unbeabsichtigt oder unrechtmäßig vernichtet, verloren, verändert, offengelegt oder unbefugt zugänglich werden: eine E-Mail mit Kundendaten an den falschen Verteiler, ein verlorenes unverschlüsseltes Notebook, ein Ransomware-Angriff auf einen Server.
Sofortmaßnahmen:
- technisch: betroffene Systeme vom Netz trennen bzw. isolieren, kompromittierte Zugänge sperren und Passwörter ändern, Beweise und Protokolle sichern, Daten aus der Datensicherung wiederherstellen,
- organisatorisch: Vorfall sofort intern melden (Vorgesetzte, IT-Sicherheit, Datenschutzbeauftragte*r, Geschäftsleitung), Notfallteam bzw. Notfallplan aktivieren, bei einem Fehlversand die Empfänger*innen zur Löschung auffordern und dies bestätigen lassen.
Den gesamten Ablauf von der Entdeckung bis zur Dokumentation zeigt das Aktivitätsdiagramm:

Meldewege und Fristen:
| Wer? | Wann? | Rechtsgrundlage |
|---|---|---|
| intern an Datenschutzbeauftragte*n und Geschäftsleitung | sofort | Notfallplan |
| Aufsichtsbehörde (in NRW die Landesbeauftragte für Datenschutz und Informationsfreiheit, LDI NRW) | unverzüglich, möglichst innerhalb von 72 Stunden nach Bekanntwerden; nicht nötig, wenn voraussichtlich kein Risiko für die Betroffenen besteht | Art. 33 DSGVO |
| betroffene Personen | unverzüglich, wenn voraussichtlich ein hohes Risiko für ihre Rechte und Freiheiten besteht | Art. 34 DSGVO |
| Auftragsverarbeiter an den Verantwortlichen | unverzüglich | Art. 33 Abs. 2 DSGVO |
Ob die Betroffenen informiert werden müssen, hängt vom Risiko ab. Kriterien sind: Art und Sensibilität der Daten (z. B. Bankdaten, Gesundheitsdaten, Passwörter), ob die Daten tatsächlich an Unbefugte gelangt sind, ob sie verschlüsselt waren (dann ist eine Benachrichtigung oft nicht nötig), ob sie verändert oder missbraucht wurden, ob sie wiederhergestellt werden können, wie viele Personen betroffen sind und ob Folgemaßnahmen das Risiko bereits beseitigt haben. Jede Datenpanne wird mit Sachverhalt, Auswirkungen und ergriffenen Maßnahmen dokumentiert (Art. 33 Abs. 5), auch wenn sie nicht gemeldet werden muss.
Datenschutz bei der Einführung eines Systems
Wer ein neues IT-System einführt (Patientenportal, Lernplattform, Zutrittssystem), plant den Datenschutz von Anfang an mit (Privacy by Design and by Default, Art. 25). Ein Datenschutzkonzept umfasst typischerweise:
- Erfassung der betroffenen Prozesse und Daten im Verzeichnis der Verarbeitungstätigkeiten (Art. 30),
- Prüfung der Rechtsgrundlagen und ggf. Datenschutz-Folgenabschätzung (Art. 35) bei hohem Risiko,
- datenschutzfreundliche Voreinstellungen, Datenminimierung, Pseudonymisierung,
- TOM wie Verschlüsselung, Rechte- und Rollenkonzept, Protokollierung, Datensicherung,
- AV-Verträge mit Dienstleistern,
- Löschkonzept mit Fristen, technisch so umgesetzt, dass Daten wirklich gelöscht werden können,
- Datenschutzerklärung und Informationen für Betroffene,
- Schulung und Sensibilisierung der Beschäftigten,
- Einbindung der bzw. des Datenschutzbeauftragten und des Betriebsrats, Notfallplan für Datenpannen.
Typische Fehler
- Pseudonymisiert für anonym halten: Eine Mitarbeiter-ID ist weiterhin personenbezogen.
- Kamera „auf Verdacht“ installieren: Ohne festgelegten, dokumentierten Zweck und Abwägung ist die Überwachung unzulässig.
- Mikrofone eingeschaltet lassen: Tonaufnahmen sind bei Videoüberwachung tabu.
- Aufnahmen wochenlang speichern: Ohne Vorfall gilt eine Löschfrist von wenigen Tagen.
- Cloud ohne AV-Vertrag: Auch ein großer Anbieter ist Auftragsverarbeiter, der Vertrag ist Pflicht.
- Datenpanne „erst mal intern klären“: Die 72-Stunden-Frist läuft ab Bekanntwerden; zu spät gemeldete Pannen sind ein eigener Verstoß.
- Protokolle für Leistungskontrolle nutzen: Das verletzt die Zweckbindung.
Leitfragen
- Woran erkennst Du, ob Daten personenbezogen sind? Nenne Beispiele aus Kamera- und Websystemen.
Wenn sich ein Mensch direkt oder indirekt identifizieren lässt: Videobilder, Kfz-Kennzeichen, IP-Adressen, Mitarbeiter-IDs (pseudonym), GPS-Positionen von Dienstwagen. Nicht personenbezogen sind reine Messwerte und wirklich anonyme Zählungen. Siehe Abschnitt „Personenbezogen oder nicht?“.
- Was musst Du beim Betrieb einer Videoüberwachung beachten?
Festgelegter Zweck je Kamera und Abwägung (berechtigtes Interesse), Hinweisschild, Erfassung nur bis zur Grundstücksgrenze, Verpixelung fremder Bereiche, keine Tonaufnahme, Löschung in der Regel nach 48 bis 72 Stunden, Zugriff nur für Berechtigte, keine Sozialräume, Betriebsrat beteiligen, Dokumentation und ggf. DSFA. Siehe Abschnitt „Videoüberwachung“.
- Was bedeuten Zweckbindung, Löschfristen und Persönlichkeitsrecht bei der Videoüberwachung?
Zweckbindung: Bilder nur für den festgelegten Zweck nutzen. Löschfristen: Daten löschen, sobald der Zweck erfüllt ist bzw. nichts passiert ist. Persönlichkeitsrecht: Recht am eigenen Bild; Eingriffe brauchen Rechtsgrundlage und Verhältnismäßigkeit. Siehe Abschnitt „Regeln für Betrieb und Konfiguration“.
- Welche Anforderungen gelten für Protokollierung und E-Mail-Filter?
Protokolle nur für festgelegte Zwecke, sparsam, kurz gespeichert, zugriffsgeschützt, möglichst pseudonymisiert, mit Information der Beschäftigten und Betriebsrat. E-Mail-Inhalte dürfen geprüft werden, wenn das Postfach nur dienstlich genutzt werden darf; bei erlaubter Privatnutzung braucht es Einwilligung bzw. eine Betriebsvereinbarung. Siehe Abschnitt „Protokollierung, E-Mail-Filter und Zugänge am Arbeitsplatz“.
- Wie unterscheiden sich Anonymisierung und Pseudonymisierung, und warum helfen getrennte Datenbanken?
Pseudonymisierung ersetzt identifizierende Angaben durch Kennzeichen; mit der getrennt verwahrten Zuordnung ist der Personenbezug wiederherstellbar, die DSGVO gilt weiter. Anonymisierung entfernt den Personenbezug dauerhaft. Getrennte Datenbanken erschweren Profilbildung und begrenzen den Schaden bei einem Angriff. Siehe Abschnitt „Anonymisierung, Pseudonymisierung und getrennte Datenbestände“.
- Unter welchen Voraussetzungen dürfen personenbezogene Daten in die Cloud?
Rechtsgrundlage für die Verarbeitung, AV-Vertrag nach Art. 28, geprüfte TOM des Anbieters (z. B. ISO 27001, BSI C5), Verarbeitung in der EU oder Drittlandgarantien (Angemessenheitsbeschluss, Standardvertragsklauseln), Verschlüsselung sensibler Daten, Löschkonzept, Information in der Datenschutzerklärung. Siehe Abschnitt „Cloud und Auftragsverarbeitung“.
- Was ist nach einer Datenpanne zu tun?
Sofort eindämmen (isolieren, Zugänge sperren, Empfänger zur Löschung auffordern), intern an DSB und Geschäftsleitung melden, Risiko bewerten, binnen 72 Stunden an die Aufsichtsbehörde melden (außer kein Risiko), bei hohem Risiko die Betroffenen benachrichtigen, alles dokumentieren. Siehe Abschnitt „Wenn etwas passiert: die Datenpanne“.
- Welche Datenschutzmaßnahmen gehören zur Einführung eines neuen Systems?
Verzeichnis der Verarbeitungstätigkeiten, Prüfung der Rechtsgrundlagen und ggf. DSFA, Privacy by Design, TOM, AV-Verträge, Löschkonzept, Informationen für Betroffene, Schulung, Einbindung von DSB und Betriebsrat, Notfallplan. Siehe Abschnitt „Datenschutz bei der Einführung eines Systems“.
Links und weitere Informationen
Datenschutz nach DSGVO: Begriffe, Grundsätze, Rechtsgrundlagen und Betroffenenrechte
Systeme härten (Protokollierung)
als Nachschlagewerk: DSGVO im Volltext bei EUR-Lex
als Nachschlagewerk: Datenschutzkonferenz: Orientierungshilfe Videoüberwachung durch nicht-öffentliche Stellen
zur Vertiefung: BSI: Cloud Computing Compliance Criteria Catalogue (C5)
Hinweis zur Nachnutzung als Open Educational Resource (OER)
Dieser Artikel und seine Texte, Bilder, Grafiken, Code und sonstiger Inhalt sind - sofern nicht anders angegeben - lizenziert unter CC BY 4.0. Nennung gemäß TULLU-Regel bitte wie folgt: “Datenschutz in der Praxis: Videoüberwachung, Tracking, Cloud und Datenpannen” von oer-informatik.de (H. Stein), Lizenz: CC BY 4.0. Der Artikel wurde unter https://oer-informatik.de/datenschutz-praxis veröffentlicht, die Quelltexte sind in weiterverarbeitbarer Form verfügbar im Repository unter https://gitlab.com/oer-informatik/recht/it-recht-datenschutz. Erstellt mit KI-Assistenz; von mir umfassend redaktionell überarbeitet, geprüft und freigegeben. Stand: 28.10.2026.
[Kommentare zum Artikel lesen, schreiben] / [Artikel teilen] / [gitlab-Issue zum Artikel schreiben]