Systeme härten: Betriebssystem, BIOS/UEFI, Rechte und mobile Endgeräte
https://bildung.social/@oerinformatik/
https://oer-informatik.de/systemhaertung
Systemhärtung, Härtung, Least Privilege, Zero Trust, Gruppenrichtlinien, UEFI, Secure Boot, TPM, Patchmanagement, Mobile Device Management, BYOD, Protokollierung
tl/dr; (ca. 23 min Lesezeit): Ein frisch installiertes System ist auf Bequemlichkeit eingestellt, nicht auf Sicherheit. Härten heißt, die Angriffsfläche zu verkleinern: Du lernst, was vor der Inbetriebnahme zu tun ist (Lieferkette, Updates, Standardpasswörter), wie Du ein Betriebssystem mit Bordmitteln und Gruppenrichtlinien härtest, warum Protokollierung hilft und wo sie Grenzen hat, wie Least Privilege und Zero Trust umgesetzt werden, welche BIOS/UEFI-Einstellungen mit Secure Boot und TPM einen Rechner absichern und wie Du Notebooks, Smartphones und private Geräte (BYOD) mit Mobile Device Management schützt [AI-Assisted]. (Zuletzt geändert am 28.10.2026)
Dieser Artikel ist Teil einer Artikelreihe zur IT-Sicherheit: Schutzziele, Schwachstellen und Sicherheitsrisiken / Authentifizierung / Firewall, DMZ, Proxy und IDS/IPS / Systeme härten / Übungsaufgaben zur Systemhärtung
Dieser Artikel baut auf der Kann-Liste des Artikels Schutzziele, Schwachstellen und Sicherheitsrisiken auf.
Schon fit in diesem Thema? Nutze die Kann-Liste und die Leitfragen unter dem Artikel als Checkliste, ob Du die relevanten Kompetenzen bereits hast.
Als Grundlagen der Systemhärtung kann ich nach Durchlesen des Artikels…
… den Begriff „Härtung“ erklären und Beispiele für die Härtung eines Betriebssystems nennen.
… begründen, warum ein Gerät vor der Inbetriebnahme aktualisiert wird, warum Standardpasswörter gefährlich sind und welches Risiko manipulierte Geräte aus einer unsicheren Lieferkette bergen.
… Systemwerkzeuge („Bordmittel“) zur Erhöhung der Sicherheit nennen, den Zweck von Gruppenrichtlinien beschreiben und erläutern, warum Endanwender*innen keine Administratorrechte erhalten.
… beschreiben, wie Protokollierung zur Sicherheit beiträgt und welche Datenschutzgrenzen dabei gelten.
… Aufgaben von BIOS bzw. UEFI beschreiben, Merkmale von UEFI nennen und angeben, wo die Einstellungen gespeichert werden.
… Sicherheitsrisiken bei Fremdnutzung, BYOD und mobilem Arbeiten beschreiben und Maßnahmen zur Geheimhaltung unterwegs nennen.
Darüber hinaus kann ich als Kernwissen für alle Fachrichtungen…
… Gefahren für Hardware und Firmware vernetzter Geräte unterscheiden und Gegenmaßnahmen nennen.
… das Least-Privilege- und das Zero-Trust-Prinzip mit je einer Maßnahme erläutern.
… das Konzept BYOD und typische Probleme bei seiner Umsetzung erläutern.
Als Vertiefung für die Administration von Systemen kann ich…
… für Server eine Liste sicherheitsrelevanter Einstellungen nach Bereichen (Hardware, Betriebssystem, Dienste, Anmeldung, Administration) aufstellen und Härtungsmaßnahmen erläutern.
… integrierte Sicherheitsmerkmale eines Betriebssystems erläutern und sicherheitsrelevante UEFI-Einstellungen begründen; Funktionen den Merkmalen TPM, UEFI und Secure Boot zuordnen.
… ein Konzept für Updates ohne Beeinträchtigung der Mitarbeitenden erläutern.
… Maßnahmen gegen den Missbrauch verlorener Notebooks erläutern, Vorteile eines Mobile Device Managements nennen, ein MDM-System nach Anforderungen auswählen, private Daten auf BYOD-Geräten schützen und Inhalte einer Betriebsvereinbarung für mobile Endgeräte vorschlagen.
Ein neuer Rechner wird ausgepackt, eingeschaltet und läuft. Genau darin liegt das Problem: Hersteller stellen ihre Systeme so ein, dass möglichst alles sofort funktioniert. Es laufen Dienste, die niemand braucht, es gibt Konten mit bekannten Namen, Schnittstellen sind offen, und die Software ist schon beim Auspacken veraltet. Jede dieser Bequemlichkeiten ist eine mögliche Tür für Angreifer. Härten (hardening) heißt, diese Türen systematisch zu schließen, bevor jemand anderes sie findet.
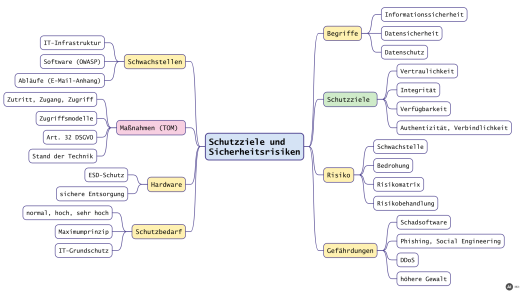
Die Mindmap zeigt, welche Bereiche zur Härtung gehören und in welcher Reihenfolge der Artikel sie behandelt.

Was bedeutet „Härten“?
Ein System zu härten heißt, seine Angriffsfläche (attack surface) zu verkleinern: Alles, was für den Betrieb nicht zwingend nötig ist, wird entfernt, abgeschaltet oder eingeschränkt, und vorhandene Sicherheitsfunktionen werden aktiviert. Dahinter stehen einige einfache Grundsätze:
Minimalprinzip: Nur installieren und aktivieren, was gebraucht wird (Software, Dienste, Ports, Konten, Schnittstellen).
Least Privilege: Jede Person und jedes Programm erhält nur die Rechte, die für die Aufgabe nötig sind.
Sichere Voreinstellungen (secure by default): Unsichere Standardwerte wie Standardpasswörter oder offene Freigaben werden ersetzt.
Mehrere Schutzschichten (defense in depth): Fällt eine Maßnahme aus, greift die nächste, etwa Firewall, Virenschutz und Verschlüsselung zusammen.
Nachvollziehbarkeit: Änderungen und sicherheitsrelevante Ereignisse werden protokolliert.
Härtung ist keine einmalige Aktion, sondern Teil des Betriebs: Neue Schwachstellen erfordern Updates und neue Einstellungen. Empfehlungen geben das BSI im IT-Grundschutz-Kompendium (Bausteine wie SYS.1.1 „Allgemeiner Server“, SYS.2.1 „Allgemeiner Client“ und SYS.3.2.2 „Mobile Device Management“) sowie Hersteller und Organisationen in Form von Sicherheitsrichtlinien (security baselines), etwa die CIS Benchmarks oder Microsofts Security Compliance Toolkit. Solche Vorlagen enthalten fertige Gruppenrichtlinien, die Du an die eigenen Bedürfnisse anpasst.
Vor der Inbetriebnahme: Lieferkette, Updates und Standardpasswörter
Sicherheit beginnt, bevor ein Gerät ans Netz geht:
Sichere Lieferkette: Geräte, Speichersticks und Ersatzteile werden nur bei vertrauenswürdigen Lieferanten bezogen und auf unversehrte Verpackung geprüft. Ein manipuliertes Gerät kann unbemerkt Abhörfunktionen oder Schadsoftware enthalten, Sicherheitsfunktionen können deaktiviert sein. Ein verschenkter USB-Stick ist deshalb kein harmloses Werbegeschenk.
Erst aktualisieren, dann nutzen: Zwischen Herstellung und Einsatz vergehen oft Monate. Ein Update vor der Inbetriebnahme schließt inzwischen bekannte Sicherheitslücken, behebt Fehler und bringt das System auf den aktuellen Stand. Am besten geschieht das in einem abgetrennten Netz.
Standardpasswörter ersetzen: Viele Geräte (Router, Kameras, Drucker, Switches) wurden früher mit einem bekannten Standardkonto wie
admin/adminausgeliefert. Diese Listen sind im Internet frei verfügbar; Schadsoftware probiert sie automatisch durch. Heute fordern Normen wie ETSI EN 303 645 für vernetzte Verbrauchergeräte, dass es keine universellen Standardpasswörter gibt. Im Datenblatt steht dann etwa „no default passwords“: Bei der Einrichtung muss ein eigenes, individuelles Passwort gesetzt werden, bevor das Gerät genutzt werden kann. Das erhöht die Sicherheit, macht die Einrichtung aber etwas aufwendiger, und wer das Passwort vergisst, muss das Gerät zurücksetzen.
Das Betriebssystem härten
Maßnahmen nach Bereichen
Die folgende Liste ordnet typische Härtungsmaßnahmen nach Bereichen. Sie gilt für Server und Arbeitsplatzrechner gleichermaßen; bei Servern fällt sie strenger aus.
| Bereich | Maßnahmen |
|---|---|
| Hardware und Firmware | Firmware aktualisieren, BIOS/UEFI-Passwort setzen, Bootreihenfolge festlegen, Secure Boot und TPM aktivieren, ungenutzte Schnittstellen abschalten (siehe BIOS/UEFI absichern) |
| Installation und Grundkonfiguration | nur benötigte Rollen und Komponenten installieren, Datenträger verschlüsseln, Updates einspielen und automatisch planen, Standardkonten umbenennen oder deaktivieren (Gast, Administrator), Servernamen ohne Rückschluss auf die Funktion |
| Dienste und Netzwerk | nicht benötigte Dienste und Autostart-Programme deaktivieren, unsichere Protokolle abschalten (SMBv1, Telnet, FTP), nicht benötigte Ports in der Host-Firewall schließen, Dienste mit eigenen Konten und minimalen Rechten betreiben |
| Anmeldung | Passwortrichtlinie (Länge, Sperre nach Fehlversuchen), Mehr-Faktor-Authentifizierung, Bildschirmsperre mit Kennwort, Anmeldezeiten und Fernzugriff einschränken |
| Administration | getrennte Admin-Konten, Rechte nach Least Privilege, Benutzerkontensteuerung (UAC) bzw. sudo aktiv, nur verschlüsselte Fernwartung (SSH, RDP über VPN), Änderungen dokumentieren |
| Überwachung | Protokollierung sicherheitsrelevanter Ereignisse, Virenschutz beim Start, regelmäßige Prüfung von Patch-Stand und Konfiguration |
| Anwendungen und Daten | nur freigegebene Software zulassen (Allow-List, z. B. AppLocker), Makros aus dem Internet sperren, Dateisystemberechtigungen nach Aufgabe vergeben |
Fehler- und Debug-Meldungen mit internen Details sollten für Endbenutzer*innen abgeschaltet sein, und Wartungszugänge, die nur bei der Einrichtung gebraucht werden, werden danach gesperrt.
Bordmittel: Sicherheitsfunktionen des Betriebssystems
Moderne Betriebssysteme bringen viele Sicherheitsfunktionen mit, die nur eingeschaltet und richtig konfiguriert werden müssen:
| Sicherheitsmerkmal | Erläuterung | Beispiel |
|---|---|---|
| Host-Firewall | schützt den Rechner vor Angriffen aus dem eigenen Netz und das Netz vor einem kompromittierten Rechner | Windows Defender Firewall, nftables/ufw |
| Virenschutz | erkennt und blockiert Schadsoftware beim Start und im Betrieb | Microsoft Defender, ClamAV |
| Laufwerksverschlüsselung | schützt Daten vor unbefugtem Zugriff, etwa bei Verlust oder Diebstahl des Geräts | BitLocker, LUKS, FileVault |
| Benutzerkontensteuerung | Programme laufen mit normalen Rechten; Adminrechte nur nach Bestätigung | UAC, sudo |
| Dateisystemberechtigungen | Zugriff auf Dateien nur für berechtigte Benutzer und Gruppen | NTFS-Rechte, Linux-Dateirechte |
| Protokollierung | zeichnet Anmeldungen, Änderungen und Fehler auf | Ereignisanzeige, journald/syslog |
| Wiederherstellungspunkte und Snapshots | Rückkehr zu einem funktionierenden Stand nach Fehlern oder Angriffen | Systemwiederherstellung, Timeshift, Btrfs-Snapshots |
| Speicherintegrität | verhindert, dass Schadcode in geschützte Speicherbereiche eingeschleust wird | Kernisolierung/Speicherintegrität (HVCI) |
| Anwendungssteuerung | nur zugelassene Programme dürfen starten | AppLocker, SmartScreen, SELinux/AppArmor |
| sicheres Löschen | Daten werden überschrieben statt nur als frei markiert; bei SSDs unzuverlässig, dort hilft die Löschfunktion des Herstellers (Secure Erase) oder eine Verschlüsselung von Anfang an | cipher /w, shred |
Gruppenrichtlinien: Einstellungen zentral vorgeben
Gruppenrichtlinien (Group Policies, Gruppenrichtlinienobjekte, GPO) sind in Windows-Netzen das wichtigste Werkzeug zur Härtung vieler Rechner. Administrator*innen legen Einstellungen für Computer und Benutzer zentral fest, etwa im Active Directory, und die Rechner übernehmen sie automatisch. Die Benutzer*innen können die so festgelegten Einstellungen nicht ändern. Beispiele:
Passwortrichtlinie und Kontosperrung nach Fehlversuchen
Bildschirmsperre nach zehn Minuten
Sperren von USB-Speichern, Systemsteuerung oder Registry-Editor
Firewall-Regeln, Defender-Einstellungen, BitLocker-Pflicht
Softwareverteilung, Laufwerkszuordnungen und Drucker
Auf einem einzelnen Rechner gibt es dafür die lokale Gruppenrichtlinie (gpedit.msc). Unter Linux übernehmen Konfigurationsmanagement-Werkzeuge wie Ansible diese Aufgabe.
Protokollierung: nachvollziehen, aber datensparsam
Protokolle (Logs) halten fest, wer wann was getan hat: Anmeldungen und Fehlversuche, Änderungen an Rechten, gestartete Dienste, Fehler. Sie tragen auf drei Wegen zur Sicherheit bei:
Angriffe und unerlaubte Aktivitäten werden erkannt, etwa viele fehlgeschlagene Anmeldungen hintereinander.
Vorfälle lassen sich aufklären: Fehler und Aktivitäten werden Zeitpunkten und Benutzern zugeordnet. Dafür brauchen alle Systeme dieselbe Uhrzeit (NTP).
Die Wirksamkeit von Maßnahmen wird überprüfbar.
Protokolle enthalten aber personenbezogene Daten. Nach der DSGVO gelten Zweckbindung und Datensparsamkeit: Es wird nur protokolliert, was für die Sicherheit nötig ist, die Daten werden nach einer festgelegten Frist gelöscht, und nur Berechtigte dürfen sie auswerten. Eine Leistungs- oder Verhaltenskontrolle der Beschäftigten ist ohne Regelung nicht erlaubt; in Betrieben mit Betriebsrat ist dieser zu beteiligen (§ 87 Abs. 1 Nr. 6 BetrVG). Protokolle sollten zudem vor Manipulation geschützt sein, etwa durch Weiterleitung an einen zentralen Log-Server.
Updates planen: Patchmanagement
Updates schließen Sicherheitslücken, sind aber selbst ein Risiko, wenn sie mitten in der Arbeit neu starten oder etwas kaputt machen. Ein Konzept für Updates ohne Beeinträchtigung der Mitarbeitenden besteht aus:
Zentrale Verteilung, z. B. über Microsoft Intune, WSUS (von Microsoft seit 2024 abgekündigt, aber weiter nutzbar) oder ein Linux-Repository mit Konfigurationsmanagement; der Patch-Stand ist jederzeit sichtbar.
Test an einer kleinen Testgruppe, bevor alle Rechner das Update erhalten (gestaffelte Verteilung).
Wartungsfenster außerhalb der Arbeitszeit (nachts, am Wochenende); Rechner werden dafür per Wake on LAN geweckt, Neustarts angekündigt.
Sicherung bzw. Snapshot vor kritischen Updates, damit ein Rückweg besteht.
Dringende Sicherheitsupdates außerhalb des Plans sofort einspielen.
Den Ablauf zeigt das folgende Aktivitätsdiagramm:

Zu unterscheiden sind Updates (Fehler und Sicherheitslücken beheben, Funktionsumfang bleibt gleich, meist kostenlos und häufig) und Upgrades (neue Hauptversion mit neuen Funktionen, seltener, oft kostenpflichtig und mit größerem Testaufwand).
Least Privilege und Zero Trust
Würden alle Benutzer*innen Administratorrechte erhalten, müssten sie sich zwar seltener beim Support melden. Jede Schadsoftware, die sie versehentlich starten, liefe dann aber ebenfalls mit Adminrechten: Sie könnte den Virenschutz abschalten, sich tief im System einnisten und sich im Netz ausbreiten. Außerdem könnten Benutzer*innen Software installieren und Einstellungen ändern, die das Unternehmen nicht will.
Das Least-Privilege-Prinzip (Prinzip der minimalen Rechte) verlangt deshalb, dass Personen, Dienste und Maschinen nur die Rechte erhalten, die sie für ihre Aufgabe mindestens benötigen. Typische Maßnahmen:
Endanwender*innen arbeiten mit Standardkonten; Software verteilt die IT zentral.
Administrator*innen haben ein getrenntes Admin-Konto, das sie nur für Verwaltungsaufgaben nutzen.
Lokale Administratorkennwörter sind auf jedem Rechner verschieden und werden automatisch gewechselt (z. B. mit Windows LAPS).
Dienste laufen unter eigenen Dienstkonten ohne Anmelde- und Adminrechte.
Dateirechte werden nach Rollen vergeben und regelmäßig überprüft; Rechte von Ausgeschiedenen werden sofort entzogen.
Das Zero-Trust-Prinzip („niemals vertrauen, immer prüfen“) geht davon aus, dass auch im eigenen Netz Angreifer sein können. Weder Geräte noch Personen gelten allein deshalb als vertrauenswürdig, weil sie sich im Firmennetz befinden. Maßnahmen: jede Anfrage authentifizieren und autorisieren (auch intern, möglichst mit MFA), Netze fein segmentieren, den Zustand der Geräte vor dem Zugriff prüfen (aktuell, verschlüsselt, Virenschutz aktiv) und die Zugriffe der Systeme untereinander ständig überwachen.
BIOS/UEFI absichern
BIOS und UEFI
Das BIOS (Basic Input/Output System) bzw. sein Nachfolger UEFI (Unified Extensible Firmware Interface) ist die Firmware des Mainboards. Sie prüft beim Einschalten die Hardware, initialisiert sie und startet das Betriebssystem über einen Bootloader. Die Firmware selbst liegt in einem Flash-Speicher auf dem Mainboard; die Einstellungen werden in einem nichtflüchtigen Speicher (NVRAM) gesichert. Bei älteren Rechnern lagen sie im batteriegepufferten CMOS-RAM, deshalb setzt das Entfernen der Knopfzelle sie zurück.
Merkmale von UEFI gegenüber dem klassischen BIOS:
Start von Datenträgern mit GPT-Partitionstabelle, auch größer als 2 TiB
Secure Boot zur Prüfung des Bootloaders
grafische Oberfläche mit Mausbedienung, Netzwerkfunktionen und Treiber in der Firmware
schnellerer Start, 64-Bit-Unterstützung
Einige Einstellungen sind nur in der Firmware möglich, etwa die Bootreihenfolge, das Aktivieren der Virtualisierungsunterstützung der CPU (Intel VT-x, AMD-V), das Ein- und Ausschalten des TPM oder das Abschalten integrierter Schnittstellen.
Sicherheitsrelevante Einstellungen
| Einstellung | Zweck |
|---|---|
| Administrator- bzw. Setup-Passwort | verhindert, dass Unbefugte Firmware-Einstellungen ändern, etwa Secure Boot abschalten oder von USB starten |
| Boot-Passwort (Power-on-Passwort) | Rechner startet erst nach Eingabe eines Passworts |
| Bootreihenfolge festlegen, Start von USB, DVD und Netzwerk sperren | verhindert, dass jemand ein fremdes Live-System startet und so Zugriff auf die Datenträger erhält |
| Secure Boot aktivieren | nur signierte Bootloader und Betriebssystemkerne starten; schützt vor Bootkits und Rootkits |
| TPM aktivieren | hardwaregestützte Schlüsselablage für Laufwerksverschlüsselung (BitLocker) und Messung des Startvorgangs |
| ungenutzte Schnittstellen abschalten | USB, Thunderbolt, serielle Ports, WLAN oder Bluetooth eines Servers reduzieren die Angriffsfläche |
| Firmware aktuell halten und Update-Schutz aktivieren | schließt Lücken in der Firmware; nur signierte Firmware-Updates zulassen |
| Gehäuseöffnung melden (Chassis Intrusion) | zeigt, ob jemand das Gehäuse geöffnet hat |
TPM, UEFI und Secure Boot: Wer macht was?
Die drei Begriffe werden oft verwechselt:
| Merkmal | Was es ist | typische Funktionen |
|---|---|---|
| UEFI | Firmware-Schnittstelle zwischen Hardware und Betriebssystem | Hardware initialisieren, Betriebssystem starten, GPT-Datenträger und Datenträger über 2 TiB booten, grafisches Setup, Grundlage für Secure Boot |
| Secure Boot | Funktion des UEFI | prüft die digitale Signatur von Bootloader und Treibern beim Start gegen hinterlegte Zertifikate, startet nur vertrauenswürdige Software, schützt vor Bootkits |
| TPM (Trusted Platform Module, aktuell 2.0) | Sicherheitschip auf dem Mainboard oder Funktion der CPU | Schlüssel sicher speichern, Zufallszahlen erzeugen, Startvorgang messen (Measured Boot), Schlüssel nur bei unverändertem System freigeben, Grundlage für BitLocker und Windows Hello |
Das Zusammenspiel beim Start zeigt die folgende Grafik: Secure Boot prüft jede Stufe vor dem Start, das TPM misst sie und gibt den Schlüssel nur bei unverändertem Startvorgang frei.

Windows 11 setzt UEFI mit Secure-Boot-Fähigkeit und TPM 2.0 voraus. Secure Boot hängt von Zertifikaten ab, die in der Firmware gespeichert sind; laufen sie ab, müssen Firmware und Zertifikatsdatenbank aktualisiert werden. So laufen Microsofts Secure-Boot-Zertifikate von 2011 zwischen Juni und Oktober 2026 ab; die Nachfolger von 2023 kommen über Windows- und Firmware-Updates auf die Geräte.
Firmware vernetzter Geräte
Nicht nur PCs haben Firmware: Kameras, Router, Steuerungen und andere cyberphysische Systeme (vernetzte Geräte, die in die physische Welt eingreifen) sind besonders angreifbar, weil sie oft frei zugänglich hängen und selten gepflegt werden.
| Gefahr | Bereich | Gegenmaßnahme |
|---|---|---|
| Gerät wird abgeschaltet, abgesteckt oder abgedeckt | Hardware | geschützte Montage, Gehäuse mit Schloss, Videoüberwachung, Alarm bei Verbindungsverlust |
| Beschädigung oder Diebstahl | Hardware | Montage außerhalb der Reichweite, robuste Gehäuse, Diebstahlsicherung |
| Standard-Login | Firmware | individuelles, starkes Passwort bei der Einrichtung, Standardkonten deaktivieren |
| veraltete Firmware mit bekannten Lücken | Firmware | regelmäßige Firmware-Updates, Geräte mit langem Update-Versprechen kaufen, Gerät in ein eigenes Netzsegment |
| manipulierte Firmware | Firmware | nur signierte Updates vom Hersteller, Update-Funktion schützen |
Mobile Endgeräte, Notebooks und BYOD
Unterwegs arbeiten
Wer im Zug, im Café oder bei Kund*innen arbeitet, muss vertrauliche Informationen besonders schützen:
| Maßnahme | Folge, wenn sie fehlt |
|---|---|
| Blickschutzfolie verwenden | Mitreisende lesen den Bildschirminhalt mit |
| Bildschirm sperren, sobald Du das Gerät verlässt; Gerät nie unbeaufsichtigt lassen | Unbefugte nutzen das entsperrte Gerät oder nehmen es mit |
| keine vertraulichen Telefonate und Gespräche in der Öffentlichkeit | Gesprächsinhalte werden mitgehört |
| VPN statt ungesichertem Hotspot, eigener Mobilfunk-Hotspot | Daten werden im offenen WLAN mitgelesen oder umgeleitet |
| Daten verschlüsselt speichern, keine privaten USB-Sticks | Daten liegen bei Verlust offen |
| Ausdrucke und Unterlagen nicht liegen lassen | Informationen gelangen an Unbefugte |
Wenn ein Notebook verloren geht
Damit ein verlorenes oder gestohlenes Notebook nicht missbraucht werden kann, wird es vorher abgesichert:
Vollverschlüsselung der Festplatte (BitLocker mit TPM und PIN): Ohne PIN sind die Daten wertlos, auch wenn jemand die SSD ausbaut.
Starke Anmeldung, möglichst mit zweitem Faktor, und BIOS/UEFI-Passwort mit gesperrtem Start von fremden Medien.
Mobile Device Management: Gerät aus der Ferne sperren, orten und löschen (Remote Wipe).
Wenig lokale Daten: Daten auf dem Server bzw. in der zentralen Ablage; Zugänge (VPN-Zertifikat, Konten) nach einer Verlustmeldung sofort sperren.
Meldepflicht: Verlust sofort der IT melden; bei personenbezogenen Daten prüft der Datenschutz, ob eine Meldung an die Aufsichtsbehörde nötig ist (Art. 33 DSGVO).
Mobile Device Management (MDM)
Ein Mobile Device Management System (MDMS) verwaltet Smartphones, Tablets und Notebooks zentral. Vorteile:
Inventarisierung: Übersicht, welche Geräte mit welchem Stand im Einsatz sind
Konfiguration über Profile: WLAN, VPN, E-Mail, Passwortregeln, Verschlüsselung werden automatisch eingerichtet
Updates und App-Verwaltung: Apps verteilen, erlauben oder sperren (Allow- und Block-List), eigener App-Store
Richtlinien durchsetzen: z. B. Kamera sperren, Gerät ohne Bildschirmsperre vom Firmennetz ausschließen
Schutz bei Verlust: Gerät sperren (Lockdown), orten, Firmendaten oder das ganze Gerät löschen (Wipe)
Weniger Aufwand für die IT und einheitliche Sicherheit auf allen Geräten
Bei der Auswahl eines MDMS zählen die unterstützten Betriebssysteme, das Betriebsmodell (On-Premises oder Cloud), die Funktionen bei Verlust (Wipe, Lockdown, Ortung) und die Trennung von privaten und dienstlichen Daten.
BYOD: private Geräte im Firmennetz
Bei BYOD (Bring Your Own Device) nutzen Beschäftigte ihre privaten Smartphones, Tablets oder Notebooks auch dienstlich; die Geräte werden in die Infrastruktur des Unternehmens eingebunden. Das spart Anschaffungskosten und ist für viele bequem, bringt aber Probleme:
Sicherheit: Private Geräte sind womöglich nicht aktuell, ohne Virenschutz oder mit unsicheren Apps; Schadsoftware gelangt so ins Firmennetz.
Datenschutz: Firmendaten liegen auf einem Gerät, das auch Familienmitglieder nutzen; umgekehrt darf das Unternehmen nicht auf private Daten zugreifen.
Verwaltung und Support: viele verschiedene Geräte und Betriebssysteme, benötigte Software läuft nicht überall, Hardware ist eventuell zu schwach.
Rechtliches: Wer haftet bei Verlust oder Schaden? Wie werden Lizenzen geregelt? Was passiert beim Ausscheiden?
Die IT-Administration bekommt zusätzliche Aufgaben: Geräte registrieren und Mindestanforderungen prüfen, einen getrennten Bereich einrichten, Zugänge verwalten und bei Ausscheiden oder Verlust die Firmendaten entfernen.
Technisch werden private und dienstliche Daten mit einem Container bzw. Arbeitsprofil getrennt (z. B. Android Enterprise Work Profile, Apple User Enrollment). Das MDM verwaltet nur den dienstlichen Bereich, hat keine Rechte auf private Fotos, Nachrichten oder den Standort und löscht beim Wipe nur den Container. Der Container ist zusätzlich passwortgeschützt und verschlüsselt.
Weil ein MDM grundsätzlich geeignet ist, Leistung und Verhalten zu überwachen, wird seine Nutzung in einer Betriebsvereinbarung mit dem Betriebsrat geregelt. Mögliche Inhalte: Verschlüsselung der Geräte, Passwortrichtlinie, Zulässigkeit privater Nutzung dienstlicher Geräte und dienstlicher Nutzung privater Geräte (BYOD), Klassifizierung der Daten nach Schutzbedarf, welche Daten das MDM erfasst (z. B. keine Standortdaten ohne Anlass), wer Fernzugriff auf Kamera oder Gerät hat, Vorgehen bei Verlust, Löschung beim Ausscheiden, Schulung der Beschäftigten, Rechtevergabe und Kostenübernahme.
Typische Fehler
„Funktioniert doch“ als Ziel: Standardeinstellungen sind für Bequemlichkeit gemacht, nicht für Sicherheit.
Adminrechte „zur Entlastung des Supports“: Schadsoftware erhält damit dieselben Rechte.
Einmal härten, nie wieder prüfen: Ohne Updates und regelmäßige Kontrolle veraltet jede Härtung.
BIOS/UEFI-Passwort vergessen: Secure Boot und Bootreihenfolge helfen wenig, wenn jeder sie im Setup abschalten kann.
Alles protokollieren: Protokolle ohne Zweck und Löschfrist verstoßen gegen den Datenschutz und gehen in der Datenmenge unter.
TPM mit Verschlüsselung verwechseln: Das TPM speichert Schlüssel; verschlüsseln muss trotzdem BitLocker bzw. LUKS.
BYOD ohne Trennung: Ohne Container kann das Unternehmen beim Löschen auch private Daten vernichten, und private Apps sehen Firmendaten.
Leitfragen
- Was bedeutet es, ein Betriebssystem zu härten, und welche Beispiele gibt es?
Härten heißt, die Angriffsfläche zu verkleinern: Nicht benötigte Software, Dienste, Ports, Konten und Schnittstellen werden entfernt oder abgeschaltet, Rechte auf das Nötige beschränkt und Sicherheitsfunktionen aktiviert. Beispiele: unnötige Dienste deaktivieren, Standardkonten umbenennen, Firewall aktivieren, Updates einspielen. Siehe Abschnitt „Was bedeutet Härten?“ und „Maßnahmen nach Bereichen“.
- Warum wird ein Gerät vor der Inbetriebnahme aktualisiert, und was bedeutet „no default passwords“?
Seit der Herstellung sind oft Sicherheitslücken bekannt geworden, die das Update schließt. „No default passwords“ heißt, dass es kein bekanntes Standardpasswort gibt: Bei der Einrichtung muss ein individuelles Passwort gesetzt werden, das Angreifer nicht aus Listen kennen; vergisst man es, muss das Gerät zurückgesetzt werden. Siehe Abschnitt „Vor der Inbetriebnahme“.
- Wozu dienen Gruppenrichtlinien, und was bringt Protokollierung?
Gruppenrichtlinien legen Einstellungen zentral für viele Rechner und Benutzerkonten fest, die Anwender*innen nicht ändern können (z. B. Passwortregeln, Bildschirmsperre, USB-Sperre). Protokollierung macht Fehler und unerlaubte Aktivitäten erkennbar und Zeiten sowie Benutzern zuordenbar; dabei gelten Zweckbindung, Datensparsamkeit und Löschfristen. Siehe Abschnitt „Gruppenrichtlinien“ und „Protokollierung“.
- Warum sollen Endanwender*innen keine Adminrechte haben, und was bedeuten Least Privilege und Zero Trust?
Mit Adminrechten liefe auch versehentlich gestartete Schadsoftware mit vollen Rechten, und Anwender*innen könnten unerwünschte Änderungen vornehmen. Least Privilege: nur die mindestens nötigen Rechte (z. B. getrennte Admin-Konten). Zero Trust: auch im internen Netz jeden Zugriff prüfen (z. B. MFA, Segmentierung, Prüfung des Gerätezustands). Siehe Abschnitt „Least Privilege und Zero Trust“.
- Welche BIOS/UEFI-Einstellungen erhöhen die Sicherheit, und wo werden die Einstellungen gespeichert?
Setup- und Boot-Passwort, feste Bootreihenfolge ohne Start von fremden Medien, Secure Boot, TPM, Abschalten ungenutzter Schnittstellen, aktuelle Firmware. Die Einstellungen liegen in einem nichtflüchtigen Speicher (NVRAM, früher batteriegepuffertes CMOS-RAM) auf dem Mainboard. Siehe Abschnitt „BIOS/UEFI absichern“.
- Was leisten UEFI, Secure Boot und TPM jeweils?
UEFI ist die Firmware, die die Hardware initialisiert und das Betriebssystem startet (auch von GPT-Datenträgern über 2 TiB). Secure Boot ist eine UEFI-Funktion, die nur signierte Bootloader startet. Das TPM ist ein Sicherheitschip, der Schlüssel speichert, den Start misst und Grundlage für BitLocker ist. Siehe Abschnitt „TPM, UEFI und Secure Boot“.
- Wie schützt Du Notebooks unterwegs und bei Verlust?
Unterwegs: Blickschutzfolie, Bildschirmsperre, Gerät nie unbeaufsichtigt, VPN, keine vertraulichen Gespräche. Gegen Missbrauch nach Verlust: Vollverschlüsselung mit TPM und PIN, starke Anmeldung, BIOS-Passwort, MDM mit Sperren und Fernlöschen, Zugänge sofort sperren. Siehe Abschnitt „Unterwegs arbeiten“ und „Wenn ein Notebook verloren geht“.
- Was ist BYOD, welche Probleme bringt es, und wie schützt ein MDM die privaten Daten?
Beschäftigte nutzen private Geräte dienstlich, die in die Firmen-IT eingebunden werden. Probleme: Sicherheit, Datenschutz, Support für viele Gerätetypen, Haftung und Lizenzen. Das MDM verwaltet nur einen passwortgeschützten Container bzw. ein Arbeitsprofil und hat keine Rechte auf den privaten Bereich; geregelt wird das in einer Betriebsvereinbarung. Siehe Abschnitt „BYOD“.
Links und weitere Informationen
Serverhardware (TPM und Secure Boot im Server)
als Nachschlagewerk: BSI: IT-Grundschutz-Kompendium
zur Vertiefung: Microsoft: Windows Secure Boot certificate expiration and CA updates
zur Vertiefung: ETSI EN 303 645: Cyber Security for Consumer Internet of Things
Hinweis zur Nachnutzung als Open Educational Resource (OER)
Dieser Artikel und seine Texte, Bilder, Grafiken, Code und sonstiger Inhalt sind - sofern nicht anders angegeben - lizenziert unter CC BY 4.0. Nennung gemäß TULLU-Regel bitte wie folgt: “Systeme härten: Betriebssystem, BIOS/UEFI, Rechte und mobile Endgeräte” von oer-informatik.de (H. Stein), Lizenz: CC BY 4.0. Der Artikel wurde unter https://oer-informatik.de/systemhaertung veröffentlicht, die Quelltexte sind in weiterverarbeitbarer Form verfügbar im Repository unter https://gitlab.com/oer-informatik/it-sicherheit/schutzmassnahmen. Erstellt mit KI-Assistenz; von mir umfassend redaktionell überarbeitet, geprüft und freigegeben. Stand: 28.10.2026.
[Kommentare zum Artikel lesen, schreiben] / [Artikel teilen] / [gitlab-Issue zum Artikel schreiben]